🔥 元消防士 × AIによる「IT査察点検」

情報漏洩・サイト改ざん。
その原因は、放置された
ホームページの設定
かもしれません

令和6年度より、介護事業所へのBCP策定が完全義務化されました。
しかし、多くの事業所でサイバー対策は後回しにされています。
元消防士の「点検する目」とAIの精度で、目に見えないリスクを今すぐ可視化します。

▶ LEVEL 1:外周目視点検シミュレーター(無料)

※ SSL・管理画面露出など公開情報のみを確認します。不正アクセス禁止法を遵守。

サイバーリスクに不安を抱える中小企業・クリニックの経営者

▼ 業界別に最適化されたページで詳しく見る

🏥 介護事業所向け ── BCP義務化対応 🏨 介護事業所向け ── 診療報酬加算対応 🏪 中小企業向け ── 補助金活用

そもそも、何が危ないの?

「うちは小さいから狙われない」「ITは業者任せで大丈夫」── 実は、これが一番危ない考え方です。 むずかしい言葉は使いません。3つだけ覚えてください。

🚪
① 弱点が放置されている
管理画面が誰でも開ける、ソフトが古いまま ── 攻撃者は、そういうサイトを機械的に探して侵入します。
🔥
② 中で「延焼」する
一度入られると、火事のように施設内のPCやカルテへ被害が広がります(=ランサムウェア)。
💰
③ 被害は数千万〜数億円
診療・サービスが止まり、復旧費用と信用の損失が一気にのしかかります。
❌ よくある誤解 ⭕ 実際は…
「うちは小さいから狙われない」 むしろ逆。2025年、宇都宮の一般クリニックで患者情報 最大30万件が流出。情シス担当を置けない小さい施設ほど狙われやすい。
「ホームページは業者任せだから安心」 業者によって保守はバラバラ。更新やセキュリティ対策が契約に含まれず、穴が放置されがち
「ウイルス対策ソフトを入れてるから大丈夫」 ウイルス対策ソフトでは防げない、ホームページの設定ミス・古いソフトを突く侵入が今の主流
「外周点検が異常なしなら、もう安全」 それは玄関だけ。中(施設内)の点検も必須

なぜ、今すぐ「サイバー予防点検」が必要なのか

火災と同じです。「起きてから」の対応は、コストも時間も桁違いにかかります。 介護施設・事業所を狙ったサイバー攻撃は増加の一途をたどり、 経営存続を揺るがす事態になっています。

介護施設・事業所のサイバーリスクに頭を悩ませる経営者・管理者
30万件
2025年 宇都宮の一般クリニックで
患者情報が流出(最大)
数億円
ランサムウェア被害時の
想定損失(中小施設)
50%
訪問看護ステーションで
管理画面が外から開けた割合
令和6年度
BCP策定の義務化
未対策は「経営リスク」
🏥 栃木県・宇都宮セントラルクリニック(2025年2月)
一般クリニックで患者情報 最大30万件が流出か
ランサムウェア攻撃で介護記録システムなど施設内システムが使用不能に。患者・健診受診者の氏名・生年月日・診療情報などが外部流出した可能性があると公表。「大病院ではない普通のクリニック」がここまで被害を受けた象徴的な事例です。
🏥 大都市圏・個人立の無床診療所(日医総研 報告)
小さな診療所も「VPNの穴」から侵入された
情報システム担当を置けない小規模な診療所が、VPN機器の脆弱性を突かれて侵入され、介護記録システムだけでなく人事・経理のデータまで暗号化されました。「うちは小さいから大丈夫」が通用しないことを示す事例です。
🏥 大阪急性期・総合医療センター(2022年10月)
「委託業者」経由で侵入され73日間停止
給食委託業者のVPN機器の脆弱性を突かれて侵入。診療システムの全面復旧まで約73日、被害は十数億円規模に。「ITは業者任せ」でも、その業者が侵入口になり得ることを示しています。

被害は「全国」で起きている ── 大きな施設だけではありません

過去に医療・介護分野が外部からのサイバー攻撃を受けた地域です(誤送信などの人的ミスは除き、攻撃のみを集計)。小さな事業所から大規模施設まで規模を問いません。「地方だから」「小さいから」は通用しません。

介護事業所が外部からのサイバー攻撃を受けた都道府県を件数で色分けした日本地図。大阪が最多5件、徳島・愛知・千葉が各3件など全国14都道府県
27件
介護事業所への外部攻撃
14都道府県
全国に拡大
凡例(色の濃さ=被害件数)
5件 ── 大阪
3件 ── 徳島・愛知・千葉
2件 ── 奈良・石川
1件 ── 岡山・神奈川・栃木・静岡・岐阜・東京・福島・秋田

※ 国内外86件の被害事例から医療分野(27件)を抽出。海外1件(米 Change Healthcare)等は地図外。出典は厚生労働省報告書・各院公表・報道。介護事業所名は二次被害防止のため伏せています。

攻撃者はどこから入ってくるのか ── 実際の「侵入口」ワースト

国内外86件の被害を分析すると、攻撃者が使う「入口」はほぼパターンが決まっていました。むずかしい言葉を抜きにすると、こうです。

🔑23件
ID・パスワード破り
単純な鍵・使い回しが突破口
🤝14件
取引先・委託先から
業者経由で巻き込まれる
🎣6件
偽の警告でだます
電話させ遠隔操作させる
🚪5件
古いVPN・機器の穴
更新されず放置された機器
🌐5件
サイトの穴・改ざん
古い部品・露出した管理画面

入られた後の結末がランサムウェア(全データ暗号化)=86件中25件。
外周点検(Lv.1〜2)は「外から見える入口」=🚪古いVPN・🌐サイトの穴・露出した管理画面を、攻撃者より先に塞ぐもの。VPNは件数こそ少なくても、半田病院・大阪のように被害は最大級です。

⚠ これは「病院だけ」の話ではありません。
EC・ホテル・製造・学習塾・銀行…顧客名簿を持つ会社はすべて標的です。実際、KADOKAWA・アスクル・公文(最大約75万人分)のような大手でさえ防げていません。「うちは小さいから関係ない」が、いちばん危険な思い込みです。

消防の世界では「火災は起きてからでは遅い」という鉄則があります。 だからこそ私たちは年に1度、定期的な査察点検を行い、 「もし火が出たら延焼する恐れのある箇所」を未然に除去します。

ITも同じです。侵入口(脆弱性)を塞いでおく費用は数万円ですが、 侵入されてからの被害回復費用は数千万〜数億円規模になります。 点検は「コスト」ではなく「安全対策」です。

消防点検から応用した5段階の査察スキーム

消防署の「予防」での経験をもとに構築した、 独自の点検スキームです。「外側から順番に、リスクを判断しながら調査する」という 消防点検の論理をそのままITに適用しています。 ほとんどの施設はレベル1〜2の無料・低コスト点検だけでも、 重大なリスクを発見できます。

レベル 診断内容 消防での例え リスク 費用感
Lv.1 外周目視 公開情報の収集(SSL証明書、管理画面の露出、HTTPヘッダーなど) 建物の外観点検(ゴミの放置、扉の破損など) ゼロ 無料
Lv.2 軽検査 入口の戸締まり確認(ポートスキャン)・使用ソフトウェアの特定・旧バージョン検出 外部の安全性確認、ドアを叩いて回る、鍵の型番確認 極低 数万円〜
Lv.3 精密診断 非破壊的な脆弱性スキャン・セキュリティの弱い部分がないか評価・厚労省ガイドライン照合 鍵穴を覗き、内部の欠陥を特定 低 数十万円〜
Lv.4 疑似検査 疑似的に侵入を試し、突破できる弱点がないか確認(認証突破の試行) 建物内部の安全性の確認 中〜高 要相談
Lv.5 破壊検査 負荷テスト・ストレス下での状況確認 大切なデータや資産等が失わないように保管されているか? 確実 要相談

「延焼」のメカニズム ── サイトは利用者情報と繋がっている

「ホームページは専門業者に任せているから、カルテシステムとは別なので安心」
── この思い込みが、施設全体の「全焼」を招く最大のリスクです。

1棟の建物の中を火が伝って広がる延焼のメカニズム。①ホームページの弱点から侵入し、②管理PC・サーバーを踏み台に、③介護記録システム・介護記録まで燃え広がる

※ 侵入のきっかけになるのは、管理画面URL(/wp-admin など)の公開・古いVPN装置・古いCMS(サイト作成ソフト)の弱点などです。 入口は小さくても、サイト管理PCが施設内Wi-Fiに繋がっていれば、そこを踏み台に介護記録システム・介護記録まで到達し、すべてを暗号化(ランサムウェア)して身代金を要求されます。

消防の世界でも、「小さな着火点」が壁の中を伝って建物全体に広がる「延焼」が最も危険とされています。 ITの世界でも同様です。侵入口は小さくとも、内部に入れば歯止めが効かなくなります。

だからこそ「外周目視点検(Lv.1)」から始めることが重要なのです。 入口に鍵がかかっているかどうか、それだけで多くのリスクを未然に防げます。

「外」がOKでも、「中」は別。
両方の点検が必要です

ホームページ(外)の点検と、施設内・社内ネットワーク(中)の点検は、まったくの別物です。 玄関の鍵を確認しても、家の中の金庫が無防備なら意味がありません。 「外がOK = 安全」ではないことを、わかりやすく整理しました。

クリニックの断面イラスト。外から見るとOKに見えるが、中ではキャビネットがこじ開けられ、カルテ・個人情報が盗まれている 🔒 外(入口)=
点検OKに見える
🔴 中(利用者情報・個人情報)=盗まれる

この絵の意味: 外(入口)は鍵がかかっていて、外から見ると「安全そう」に見えます。 ところが一度弱点を突かれて中に入られると、利用者情報や個人情報が入った棚はこじ開けられ、根こそぎ盗まれます。
外周点検が「異常なし」でも、それは入口が無事なだけ。中まで点検して初めて、この絵のような被害につながる弱点がないか(盗まれやすい状態でないか)を確かめられます。

🌐 外(ホームページ・入口) 🏥 中(施設内ネット・PC・カルテ)
たとえると 建物の玄関・外壁・看板 部屋・金庫・カルテ保管室
点検レベル Lv.1 Lv.2 外周点検(無料〜) Lv.3〜Lv.5 内部診断
わかること 管理画面が公開されていないか/ソフトが古いままでないか 侵入されても被害が広がらないか/カルテが守られているか
外がOKでも… 玄関が無事なだけ 中は未チェック。必ず点検が必要

⚠ よくある勘違い:「無料点検で異常なしだったから、もう安心」

外周点検で「異常なし」でも、それは玄関が無事なだけです。 玄関が無事でも、窓やガレージから入られることがあるのと同じです。 本当に守るべき「中(介護記録システム・利用者情報)」が安全かどうかは、 中の点検をして初めてわかります。外と中、両方そろって初めて「安全」です。

なぜ「元消防士」がIT査察を行うのか

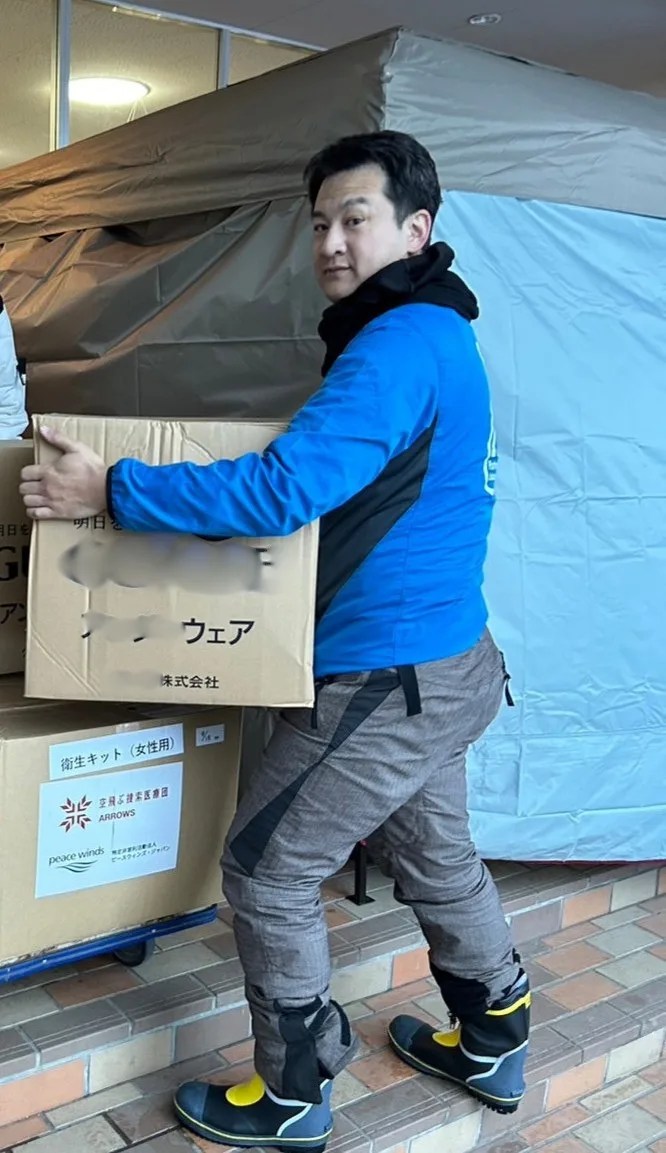
眞貴田正博 能登半島地震 物資支援
2024年1月29日
能登半島地震 物資支援活動にて
眞貴田 正博
AIdealize株式会社 代表 | 元消防士
🚒 高崎消防局 8年 🆘 東日本大震災 緊急援助隊 🤖 AI実装支援 上場企業 🏘️ 能登地震 現地支援
  • 消防署予防課・危険物係、消防隊として、高崎消防局に約8年間勤務。建物のの審査、点検、検査を実施。
  • 東日本大震災では緊急消防援助隊として福島県に派遣。
  • 退職後、ITエンジニアに転身。大手・上場企業向けのAI実装支援、新規事業プロジェクトをサポート。
  • 能登地震での現地支援活動、各自治体との防災訓練連携を通じ、「備える文化」を継続的に発信。

「AIで現場を楽にする。人が変わっても、医療・介護の現場が止まらない社会へ。」

まずは「外周目視点検」を
無料で受けてください

ドメインを入力するだけ。5分で完了する外周目視点検(Lv.1)は完全無料です。 その結果をもとに、LINEにて詳細な診断レポートをPDFでお届けします。 費用が発生するのは、ご依頼いただく段階からです。

担当者が無料点検・相談をご案内します
CONTACT
無料の外周目視点検を受ける

ドメインを入力するだけの無料点検(Lv.1)、またはサービスに関するご相談をお気軽にどうぞ。
担当者より1〜2営業日以内にご連絡します。

本調査は公開情報の範囲内で行い、不正アクセス禁止法を完全に遵守します。
厚生労働省「医療情報システム安全管理ガイドライン第6.0版」準拠。